Certificado SSL costuma ser tratado como item de checklist: instala, aparece o cadeado, assunto encerrado.
Só que duas coisas mudaram. A primeira é que o HTTPS deixou de ser diferencial e virou requisito — navegadores sinalizam sites sem ele, e formulários sem criptografia são um problema real, não teórico. A segunda é mais recente e menos conhecida: a validade dos certificados está encurtando rapidamente, o que transforma a renovação de tarefa anual em rotina que precisa ser automatizada.
Este guia explica o que o certificado faz de fato, o que o cadeado significa (e o que não significa), quais tipos existem e por que a renovação virou o ponto que mais merece atenção.
O que SSL e HTTPS significam
Vale separar os termos, porque eles são usados de forma intercambiável.
SSL é o nome popular do protocolo de criptografia usado na web. Tecnicamente, o SSL foi substituído há anos pelo TLS, que é o que efetivamente se usa hoje — mas o nome antigo pegou e permaneceu no vocabulário comercial. Quando alguém fala em “certificado SSL”, está falando de um certificado TLS.
HTTPS é o protocolo de navegação com essa criptografia aplicada. É o resultado prático de ter um certificado instalado e configurado.
O certificado é o arquivo que torna isso possível: ele contém a identificação do domínio e é assinado por uma autoridade certificadora que os navegadores reconhecem.
O que ele realmente faz
Três coisas, e vale separar porque só a primeira é bem compreendida.
Criptografa o tráfego. Os dados que trafegam entre o navegador e o servidor ficam ilegíveis para quem estiver no caminho. Isso protege senhas, dados de formulário e informações de pagamento em redes que você não controla — o Wi-Fi de um café, por exemplo.
Confirma que o domínio é aquele. O certificado prova que você está conectado ao servidor que responde por aquele domínio, e não a um impostor no meio do caminho.
Garante integridade. O conteúdo não pode ser alterado durante o trajeto — o que impede, por exemplo, que injetem conteúdo indesejado nas páginas.
E o que ele não faz, porque a confusão é comum e consequente: um certificado não torna um site seguro. Ele protege o trajeto, não o destino. Um site com falhas de segurança, plugins desatualizados ou senhas fracas continua vulnerável — apenas com o tráfego criptografado. Sites usados para fraude também têm certificado; obtê-lo é trivial.
O cadeado do navegador diz que a conexão é segura. Não diz nada sobre quem está do outro lado.
Por que virou obrigatório na prática
Nenhuma lei exige HTTPS para um site comum, mas várias forças convergiram:
- Navegadores sinalizam sites sem HTTPS, especialmente em páginas com campos de formulário. O aviso afasta visitantes.
- Buscadores consideram a conexão segura entre os sinais de qualidade.
- Recursos modernos exigem HTTPS para funcionar: geolocalização, notificações, câmera, entre outros.
- Meios de pagamento e integrações frequentemente recusam endpoints sem criptografia.
- Proteção de dados. Um formulário de contato coleta dados pessoais, e transmiti-los sem criptografia é uma exposição desnecessária.
Os tipos de certificado
A diferença entre eles não é o nível de criptografia — que é o mesmo. É o que foi verificado antes da emissão:
| Tipo | O que é verificado | Uso típico |
|---|---|---|
| Validação de domínio (DV) | Apenas o controle do domínio | Maioria dos sites |
| Validação de organização (OV) | Domínio e existência da empresa | Sites corporativos |
| Validação estendida (EV) | Verificação documental mais rigorosa | Instituições financeiras |
Duas observações práticas.
Para a maioria dos sites, o DV basta. A criptografia é idêntica, e a distinção visual que os navegadores davam ao EV foi removida há anos — hoje todos exibem o mesmo cadeado.
Há também a diferença de abrangência: um certificado pode cobrir um único nome, um domínio com todos os seus subdomínios, ou múltiplos domínios distintos. Isso importa se você usa subdomínios para blog, loja ou área de clientes.
A mudança que quase ninguém acompanhou
Esta é a parte mais relevante do artigo, e provavelmente a novidade para a maioria dos leitores.
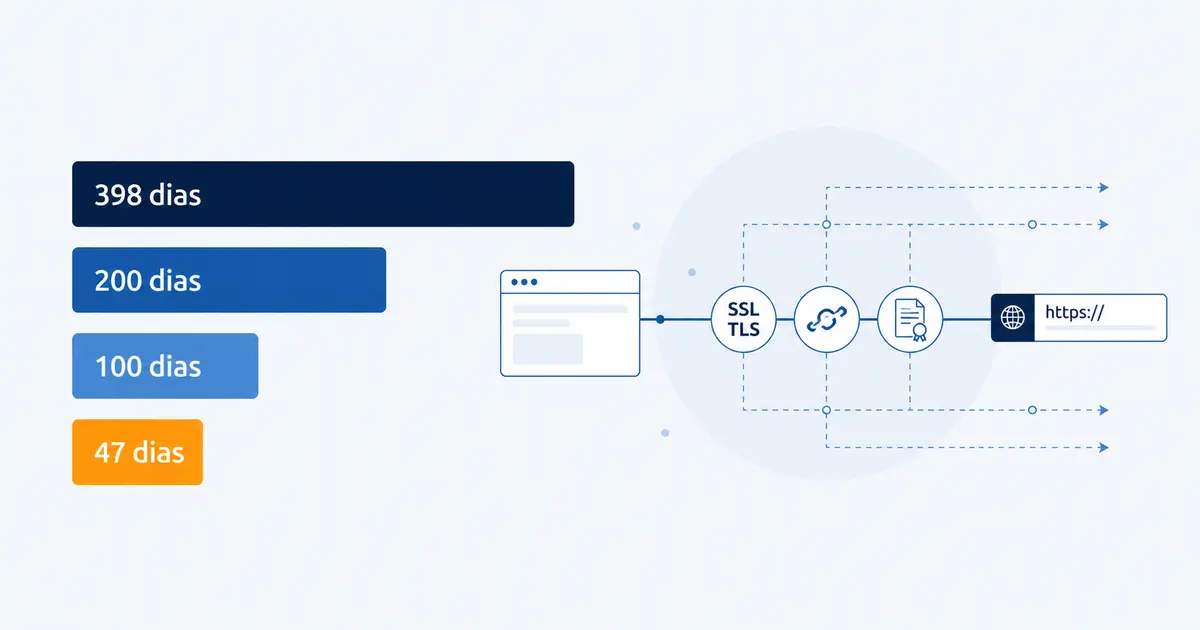
O fórum que reúne autoridades certificadoras e fabricantes de navegadores aprovou, em 2025, uma redução progressiva da validade máxima dos certificados. O calendário é público e já está em curso:
| A partir de | Validade máxima |
|---|---|
| Março de 2026 | 200 dias |
| Março de 2027 | 100 dias |
| Março de 2029 | 47 dias |
Antes disso, o limite era de 398 dias — pouco mais de um ano. A redução acompanha também o encurtamento do período em que a validação do domínio pode ser reaproveitada, o que significa que a comprovação de propriedade precisará ser refeita com frequência crescente.
A consequência prática é direta e vale ser dita sem rodeios: renovação manual deixa de ser viável. Com 200 dias, ainda é possível manter um processo disciplinado. Com 100, começa a falhar. Com 47 dias e revalidação a cada 10, a renovação manual passa a ser praticamente uma garantia de que o site vai sair do ar em algum momento — por esquecimento, férias ou troca de responsável.
A resposta é automação. Protocolos de emissão automatizada existem há anos e são amplamente suportados: o certificado é renovado e instalado sem intervenção humana. Ao avaliar uma hospedagem hoje, a pergunta certa não é se o certificado está incluído — é se a renovação é automática e o que acontece quando ela falha.
Erros comuns
- Certificado expirado. O erro exibido pelos navegadores é assustador e afasta praticamente todos os visitantes. Com validades cada vez menores, a chance de acontecer cresce.
- Conteúdo misto. A página carrega por HTTPS, mas referencia imagens ou scripts por HTTP. O navegador bloqueia ou avisa, e o cadeado desaparece. É o problema mais frequente depois de migrar um site para HTTPS.
- Não redirecionar. Sem um redirecionamento de HTTP para HTTPS, o site continua acessível pela versão insegura.
- Certificado que não cobre o subdomínio. Um certificado emitido apenas para o domínio principal gera erro ao acessar um subdomínio.
- Esquecer os subdomínios técnicos, como painéis administrativos e endpoints de API.
- Confiar no cadeado como prova de segurança do site, pelo motivo já explicado.
O que verificar hoje
Uma checagem rápida no seu site:
- Todas as páginas carregam por HTTPS, inclusive as internas?
- Existe redirecionamento automático de HTTP para HTTPS?
- O cadeado aparece sem avisos em todas as páginas, inclusive nas com formulário?
- O certificado cobre os subdomínios que você usa?
- A renovação é automática? Você sabe quando é a próxima?
- Existe algum alerta se a renovação falhar — ou você descobriria pelo erro no navegador?
A última pergunta é a mais importante daqui em diante. Com certificados de validade curta, o intervalo entre uma falha de renovação e o site inacessível encolhe bastante.
Conclusão
Um certificado protege o trajeto entre o visitante e o seu servidor: criptografa o tráfego, confirma que o domínio é aquele e impede alteração no caminho. Ele não torna o site seguro — essa é uma camada separada, que depende de manutenção e de controle de acesso.
A mudança que exige atenção agora é a redução da validade. O que era uma tarefa anual está virando uma rotina de poucas semanas, e a renovação automática deixou de ser conveniência para virar requisito operacional.
Se você não sabe quando o certificado do seu site vence nem se a renovação é automática, esse é o momento de verificar. Conheça os planos de hospedagem de sites da TBF Host e confirme como o certificado é emitido e renovado.
Perguntas frequentes
O que é SSL?
É o nome popular do protocolo de criptografia usado na web. Tecnicamente, o SSL foi substituído há anos pelo TLS, que é o que se usa hoje, mas o nome antigo permaneceu no vocabulário comercial. Quando se fala em certificado SSL, trata-se de um certificado TLS.
Qual a diferença entre SSL e HTTPS?
O certificado é o arquivo que identifica o domínio e é assinado por uma autoridade reconhecida pelos navegadores. O HTTPS é o protocolo de navegação com a criptografia aplicada — ou seja, o resultado prático de ter esse certificado instalado e configurado corretamente no servidor.
Certificado SSL deixa meu site seguro?
Não. Ele protege o trajeto entre o visitante e o servidor, não o destino. Um site com plugins desatualizados, falhas de configuração ou senhas fracas continua vulnerável, apenas com o tráfego criptografado. Sites usados para fraude também têm certificado, já que obtê-lo é trivial.
Qual tipo de certificado SSL devo usar?
Para a maioria dos sites, o de validação de domínio basta. A criptografia é idêntica em todos os tipos — o que muda é o que foi verificado antes da emissão. A distinção visual que os navegadores davam aos certificados de validação estendida foi removida há anos, e hoje todos exibem o mesmo cadeado.
Quanto tempo vale um certificado SSL?
A validade máxima está sendo reduzida progressivamente por decisão do fórum que reúne autoridades certificadoras e navegadores. O limite passou de 398 dias para 200 dias em março de 2026, cai para 100 dias em março de 2027 e chega a 47 dias em março de 2029.
Preciso renovar o certificado manualmente?
Com as validades cada vez menores, a renovação manual deixa de ser viável. A partir de 100 dias, processos manuais começam a falhar; com 47 dias e revalidação frequente do domínio, o risco de o site sair do ar por esquecimento é alto. A resposta é a renovação automatizada, amplamente suportada hoje.
Por que o cadeado sumiu do meu site?
A causa mais comum é conteúdo misto: a página carrega por HTTPS, mas referencia imagens, scripts ou folhas de estilo por HTTP. O navegador bloqueia ou avisa, e o indicador de segurança desaparece. É o problema mais frequente logo depois de migrar um site para HTTPS.
O certificado do domínio cobre os subdomínios?
Depende do tipo emitido. Um certificado pode cobrir apenas um nome, um domínio com todos os seus subdomínios ou múltiplos domínios distintos. Se você usa subdomínios para blog, loja, painel administrativo ou API, é preciso confirmar que todos estão cobertos — inclusive os técnicos.